
要約:
Grok は、肌を壊すことに関しては決して失望しません。セキュリティ会社 Claroc は、
Grok で構築された 35,000 以上のアプリケーションがログインせずにアクセスでき、その中には企業秘密や個人のプライバシーが直接公開されているものがあることを発見しました。
最も目を引くのは、ラオ・マー氏自身のSpaceXSI(SpaceXとxAIの合併後の会社)とXもその中に含まれていることだ。従業員の新入社員研修計画、販売顧客情報、広告提案など...自社の収益さえも暴露されました。
さらに、合併しなかったテスラは逃げなかった。サービス センターの評価フォームには、22 人の技術者の名前、作業効率、ボーナスのステータスが公開 Web ページに掲載されています。
さらにとんでもないことは、自社の製品を使用している従業員が被害を受けているだけでなく、漏洩したコンテンツには一般の人々の機密情報も含まれていることです。
ICU 患者の検査結果、画像検査、人工呼吸器の使用記録、企業従業員の平文アカウントのパスワードが含まれます。
ここで、Grok を使用するだけで、ワンクリックでボックスを無料で開くことができますか?
具体的に何が明らかになったのでしょうか?
具体的には、問題の冒頭で、Claroc は 43,551 個 (37,571 個はまだオンライン) の Grok Build アプリケーション アドレスをテストし、オンライン アプリケーションの 94.7% がログインせずに開けることができることを発見しました。
これらのアプリケーションのほとんどは、小さなゲームや電卓など、あなたと私が作成した AI スウィルですが...
モデルのスクリーニングと手動サンプリングの後、Claroc はプライベート データを含むアプリケーションが約 650 ~ 800 件あると推定しています。
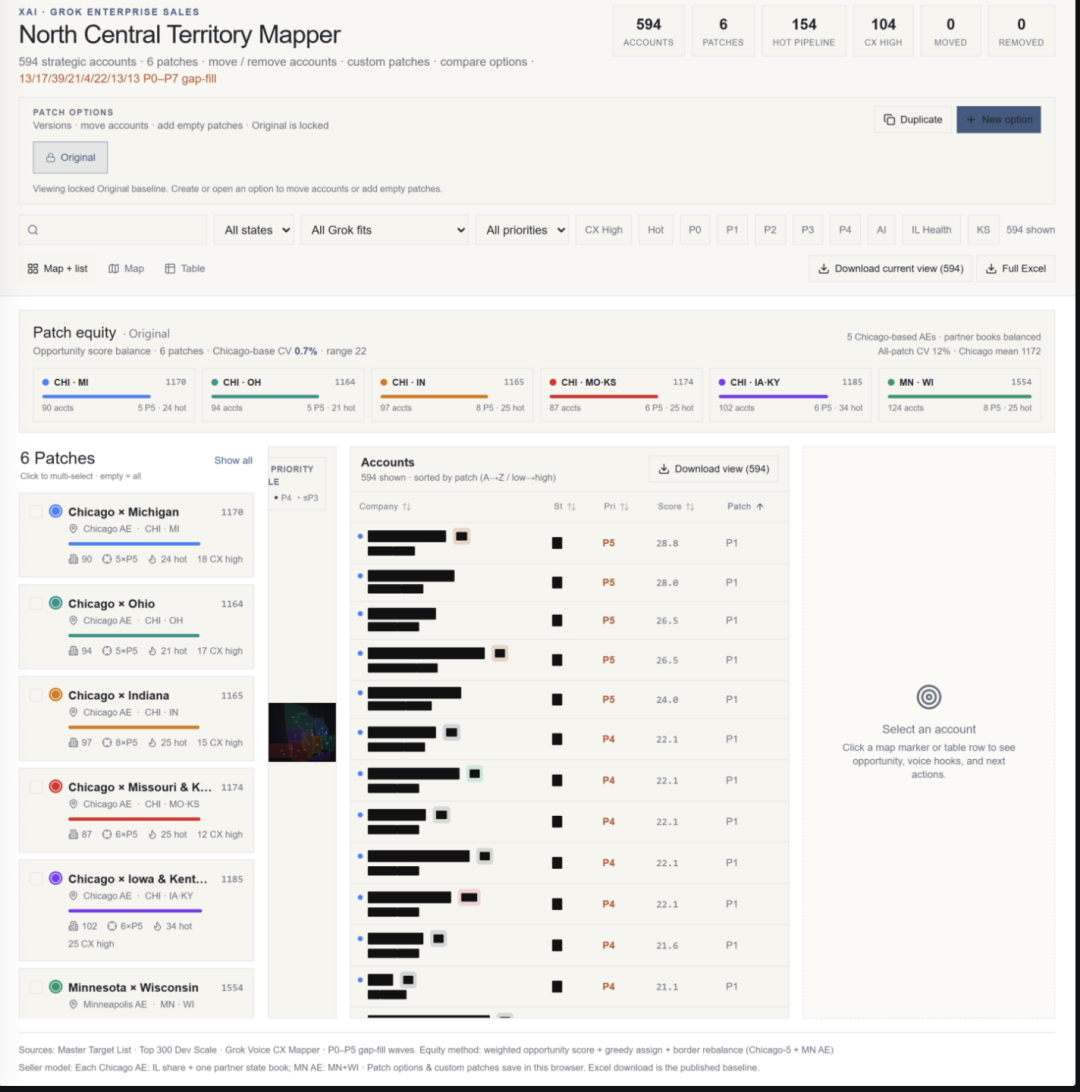
関与する機関には、SpaceXSI、X、その他 30 社が含まれており、そのうち 6 社はフォーチュン 500 に選ばれています。
このデータがどれほど機密であるかは、いくつかの例でわかります。
1.患者の検査結果、画像検査、人工呼吸器の使用状況を含む ICU 患者説明シート。
2.請負業者の勤怠管理アプリケーションには 18 個のアカウントの平文パスワードがスクリプトに書き込まれており、ページにアクセスした人は誰でもそれをダウンロードできます。
3. SpaceXSI の社内販売ツール。戦略的な顧客アカウント、販売機会、社内チーム情報が含まれます。
4.従業員名、作業効率、ボーナスを含む Tesla サービス センターの評価フォーム。
。 。 。 。
それを見ると、Vibecoding に「誰か良い人」からの何かがあり、彼のパスワードと身体検査レポートが記録されていることがわかりました。
しかし、Grok にとってそれを一般に直接公開するのはあまりにもとんでもないことでした。
では、社内でのみ流通されるべきこれらのデータが、なぜ公開 Web ページに表示されるのでしょうか?
ランダムなリンクがボックスを開く入り口になるのはなぜでしょうか?
簡単に言うと、Grok バイブコーディングを使用すると、ランダムな名前 .grok.me に似た独立した URL が公開アプリケーションごとに割り当てられます。
これらのランダムな名前は複数の単語で構成されており、他の人が推測しにくいように設計されています。しかし問題は、
URL が推測しにくいことです。これは、アクセス権が安全であることを意味するものではありません。
Claroc は、これらのアプリケーション アドレスがパッシブ DNS (パッシブ DNS) データベースを通じてバッチで見つかることを発見しました。
簡単に言うと、誰かが Web サイトにアクセスするたびに、コンピュータは DNS を通じてドメイン名に対応するサーバー アドレスを照会する必要があります。一部の DNS 解決サービスは、これらのクエリ レコードを収集し、検索可能なデータベースに格納します。
このようにして、検出パスが形成されます。
誰かがアプリケーションにアクセス → DNS クエリが記録を残す → ドメイン名がパッシブ DNS データベースに入力 → 外部担当者がアプリケーション アドレスをバッチで検索します。
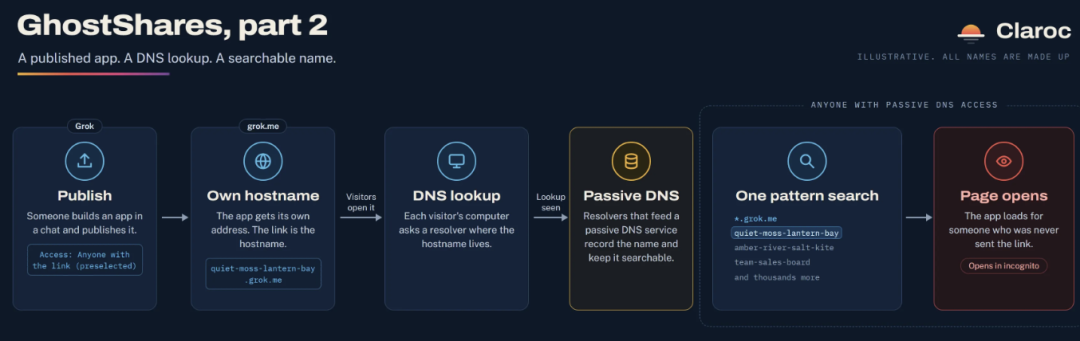
アプリのアクセス権限が「リンクを知っている人」に設定されている場合は、URL が見つかっていれば直接開くことができます。
言い換えると、Grok はランダムな URL を使用してアプリケーションの検出の難易度を高めていますが、実際にはアクセス制御の問題を解決するわけではありません。
公平性を保つために、Claroc は ChatGPT アプリケーションを使用した制御テストも実施しました。そのアプリケーション アドレスはパッシブ DNS にも含まれる可能性がありますが、共有パネルはデフォルトで「Only Me」に設定されています。他の人が URL を見つけても、アクセスすることはできません。
これは ChatGPT の勝利です。
また、Grok によって生成されたコードが信頼できるかどうか、およびチームの権限がどのように処理されるかを検証します。
Claroc はその後、架空のデータを使用して、4 人の営業チーム向けの顧客管理アプリケーションを構築しました。
Grok は Google および X ログイン機能を自動的に追加しましたが、研究者はコードをチェックした結果、低レベルのエラーを発見しました。
アプリケーションは、まずログインしたユーザーをチームに追加し、次にそのユーザーがチーム メンバーであるかどうかを確認します。つまり、まずあなたをグループに引き込み、次にあなたがグループのメンバーであるかどうかを確認します。
彼らは全員グループの友達に違いありません...
その後、研究者は、招待されていない Google アカウントを使用してログインしました。彼はすべての顧客情報を確認しただけでなく、1 つのレコードを変更し、別のレコードを削除することにも成功しました。
言い換えれば、あなたが望む限り、Grokd の扉は常にあなたのために開いています。
正式な対応とフォローアップ
この事件が暴露された後、SpaceXSI はメディアに対し、アプリケーションは作成者が積極的に共有するまで非公開であり、リリースには複数の手順が必要であると述べました。
同社はまた、従業員アカウントはデフォルトで「自分のみ」に設定されており、アプリケーションを公開するには権限を積極的に変更する必要があるとも述べた。
しかしクラロック社は、テストに使用した有料アカウントでは、出版委員会が「リンクを知っている人なら誰でも」を事前に選択したと述べた。
ここでの重要な点は次のとおりです。
公開する前に非公開にするか、公開するときにデフォルトで誰がアクセスできるかという 2 つの質問があります。
[公開] を最後までクリックした場合でも、最終的に事前に選択されたアクセス範囲は、リンクを保持しているすべてのユーザーのままになります。何度確認してもチームメンバーのリストは自動では追加されません。
研究者らは、Grok の既存の権限制御機能も検証しました。
「あなたのみ」に切り替えると、見知らぬ人はページとデータ インターフェイスへのアクセスを拒否されます。公開をキャンセルすると、数秒以内にアプリケーションがオフラインになる場合があります。
つまり、Grok には使用できる保護手段があります。問題は、ユーザーが社内ツールを公開する際に、こうした対策が実際に行われているかどうかだ。
現在、この件でTwitter上で論争が巻き起こっています。権限はユーザー自身が設定していると考える人もいますが、Grok の権限設定に問題があると考える人もいます。
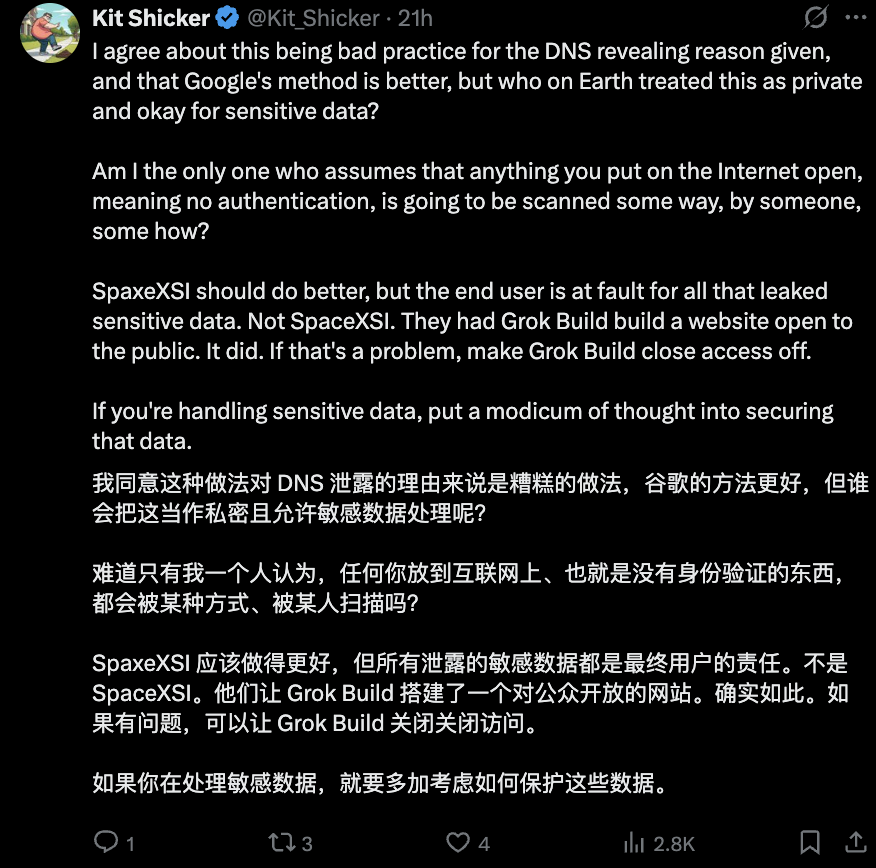
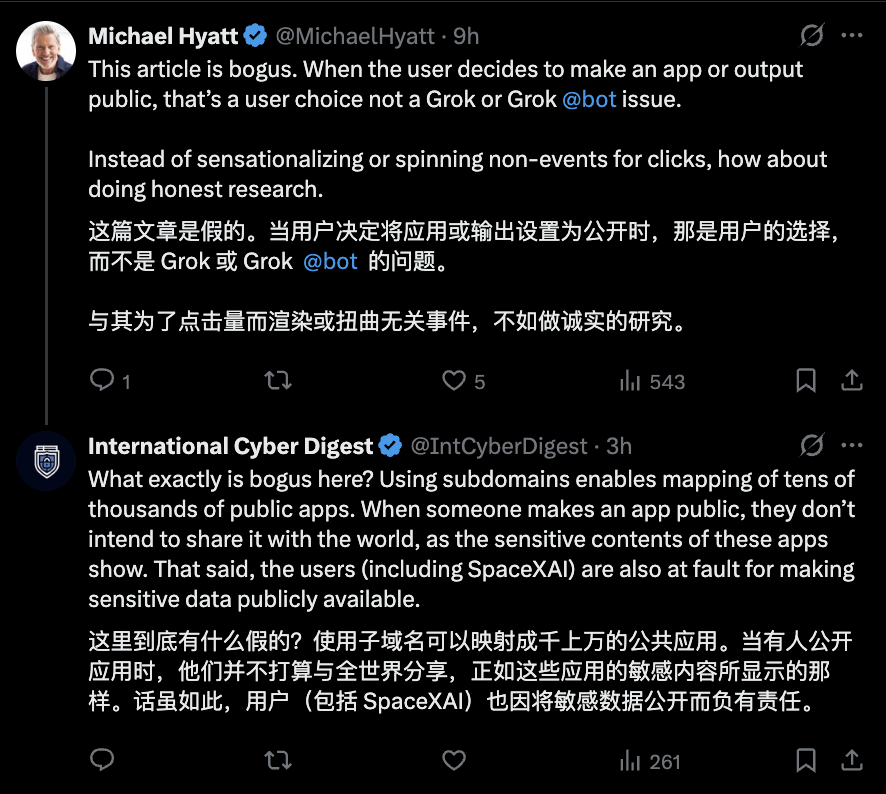
その後の処理に関しては、SpaceXSI が関連リンクの削除を開始したのは、Ars Technica がインタビュー電子メールを送信してから数時間後でした。
レポートのリリース時点で、SpaceXSI と X の従業員によって作成された 24 個のアプリケーションはすべてオフラインになっています。
しかし、他のユーザーが作成した多数のアプリケーションは依然としてアクセス可能であり、Claroc は独自に影響を受ける機関と連絡を取り始めています。
プラットフォームが他の影響を受ける顧客に積極的に通知するかどうかについては、Ars Technica はまだ明確な答えを受け取っていません。
コメント