
要約:
Microsoft は、Windows 11 用の新しいセキュリティ検証メカニズムを開発しています。将来的には、アプリケーションは、起動前にコンピュータが Microsoft によって設定されたセキュリティ標準を満たしているかどうかを統一的にチェックできるようになります。デバイスが要件を満たしていない場合、ソフトウェア開発者は、プログラムの実行を許可するか、一部の機能を制限するか、さらにはアプリケーションの起動を完全に拒否するかを独自の裁量で決定できます。
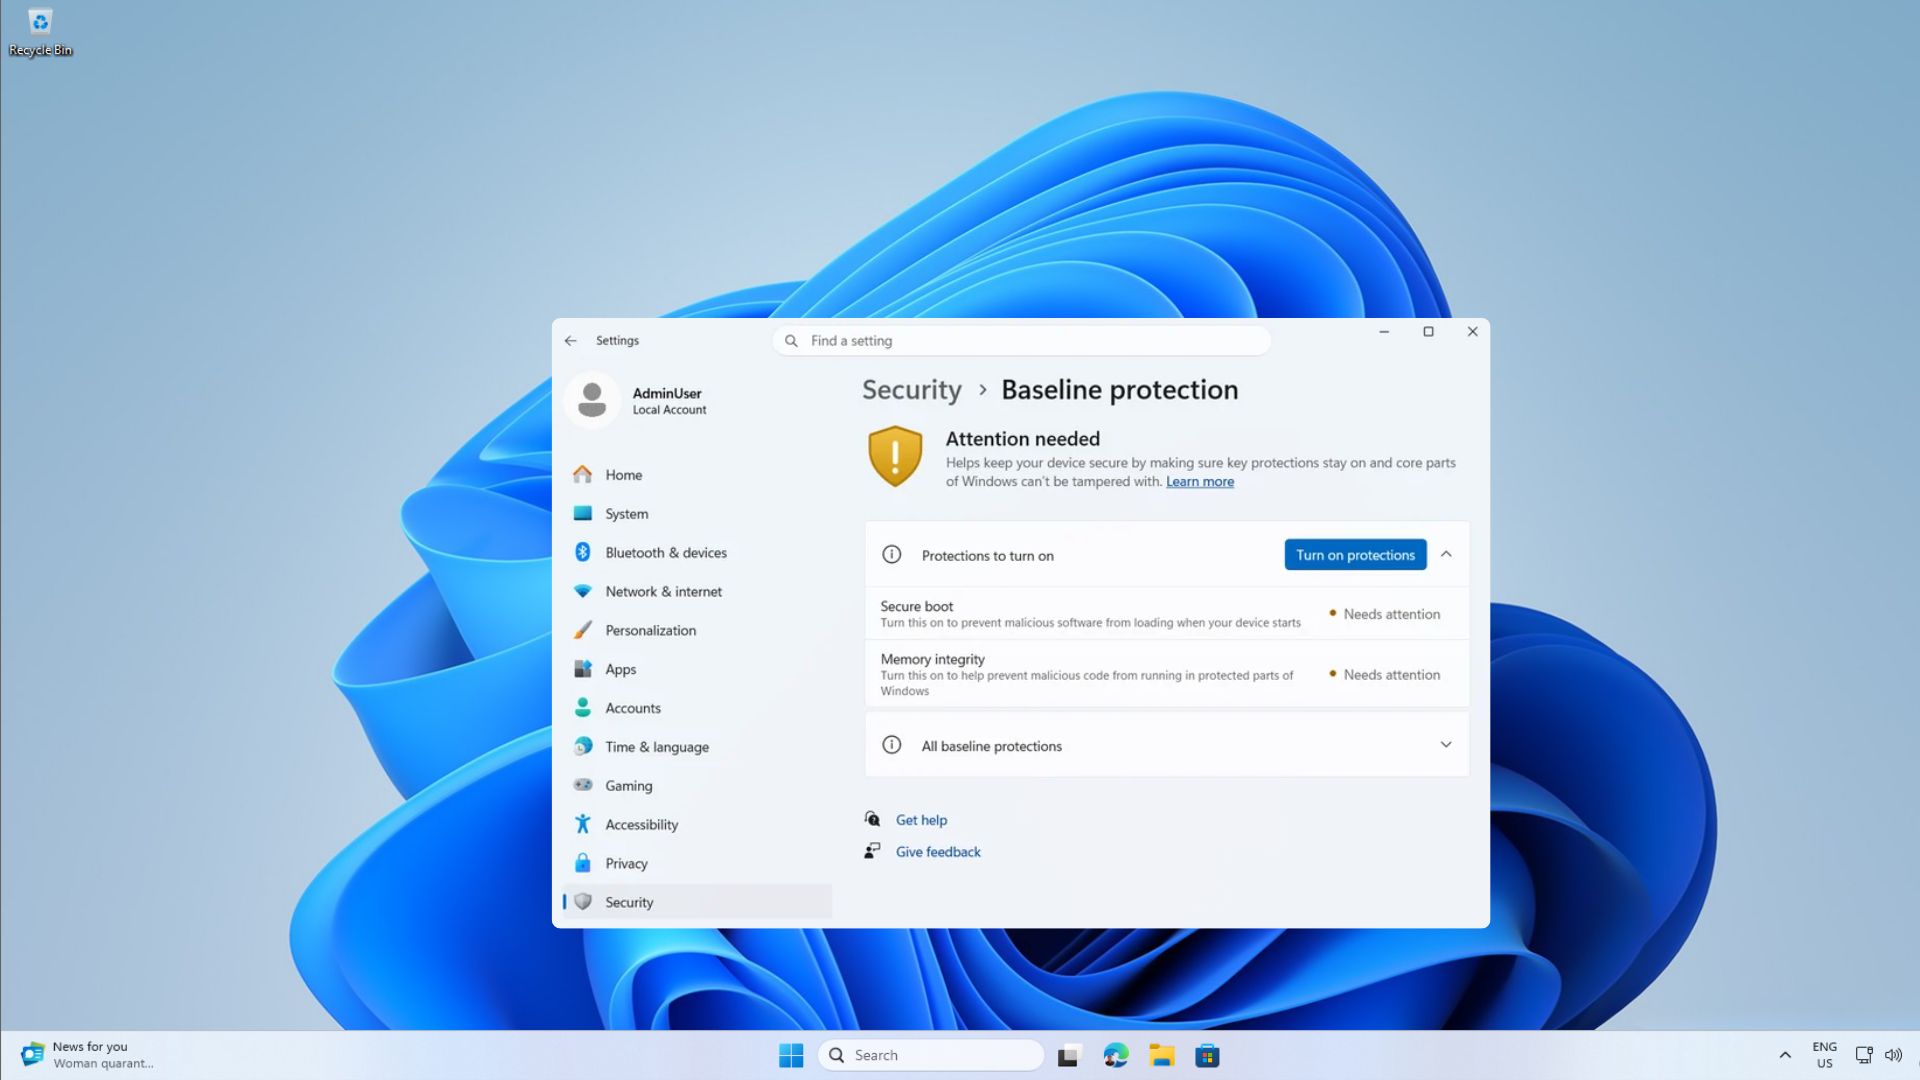
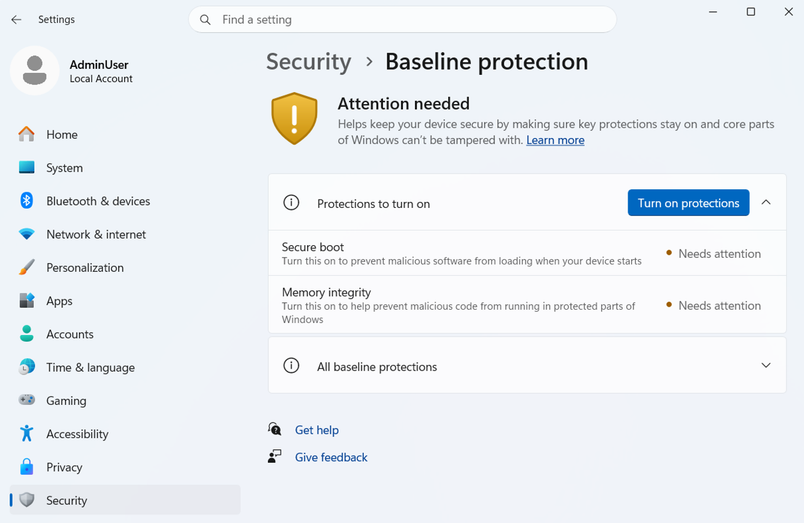
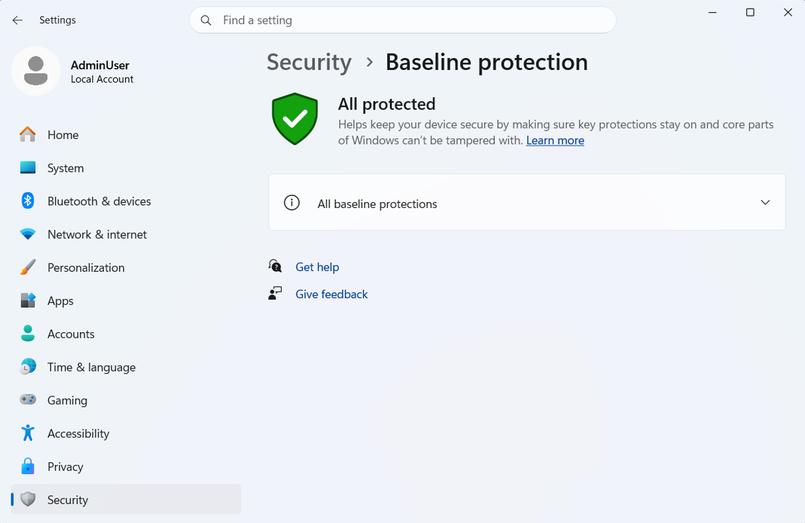
この新しい機能は、「Windows ベースライン保護 (Windows セキュリティ ベースライン保護)」と呼ばれます。現在、Windows Insider プレビュー テスト段階に入っており、2027 年に大多数のユーザーに正式に公開される予定です。Microsoft は、このメカニズムを利用して、もともとさまざまな種類のソフトウェアに分散していたセキュリティ検出プロセスを統一標準に統合したいと考えています。
Microsoft がリリースした情報によると、このメカニズムは、TPM 2.0 セキュリティ チップ、セキュア ブート (Secure Boot)、仮想化ベースのセキュリティ (VBS)、メモリ整合性保護 (Memory Integrity)、署名付きドライバの検証、Windows 認定ドライバ、カーネル デバッガ保護、脆弱性ドライバ保護など、多数の主要なセキュリティ機能を包括的にチェックします。
一般のユーザーにとって、これは、将来的に一部のソフトウェアがオペレーティング システムのバージョンだけに焦点を当てるのではなく、コンピューター全体のセキュリティ ステータスをさらにチェックするようになる可能性があることを意味します。ユーザーがセキュア ブート機能をオフにしたり、メモリ整合性保護を無効にしたり、Linux などの他のシステムをインストールするために関連するセキュリティ設定を変更したりすると、デバイスは新しいセキュリティ検証に合格しない可能性があります。
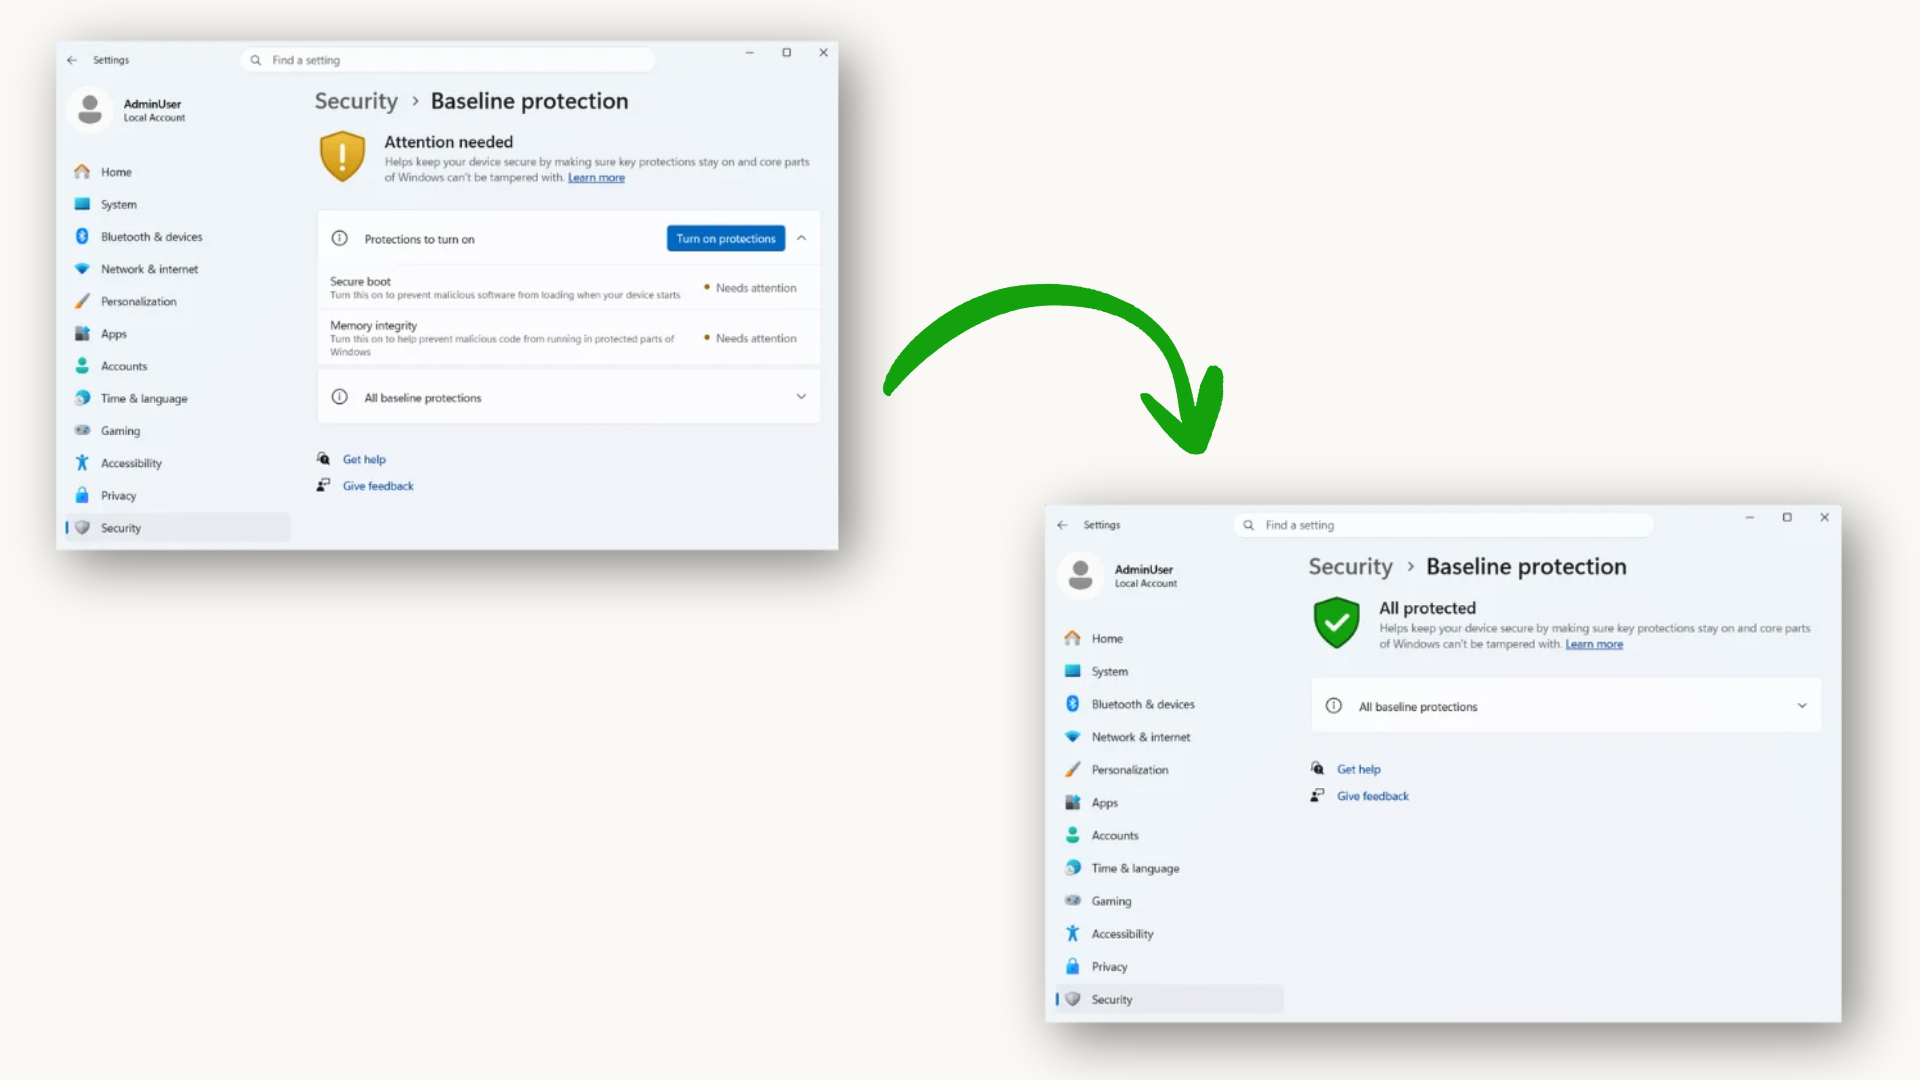
Microsoft は、実際には多くのソフトウェアがすでに同様のチェックを独自に実行していると述べました。たとえば、銀行アプリケーションはデバイスに TPM セキュリティ モジュールが搭載されているかどうかを確認し、一部のオンライン ゲームではドライバーの署名とシステムの整合性を確認します。 「バトルフィールド 6」では、これまでプレイヤーがゲームを正常に開始するにはセキュアブートを有効にする必要がありました。新しいセキュリティ ベースライン メカニズムは、これらの分散した検出を、開発者が直接呼び出せる標準インターフェイスに統合します。
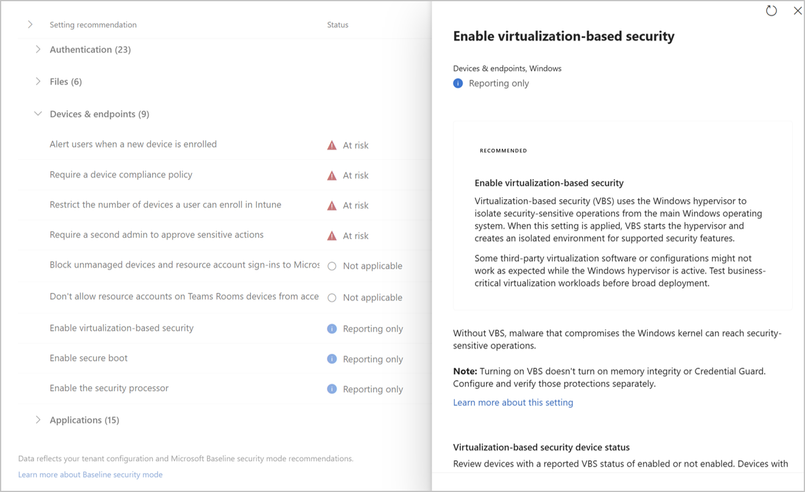
開発者は、デバイスがテストに合格したかどうか、不足しているセキュリティ機能、ハードウェアベースの認証情報など、システムからシンプルかつ明確な検証結果を取得できます。その後、ソフトウェア ベンダーは、警告のみを発行する、一部の機能を無効にする、サービスの権限を減らす、アプリケーションの実行を直接阻止するなど、独自のニーズに応じたルールを開発できます。
Microsoft の Windows およびデバイス ビジネス責任者である Pawan Davuluri 氏は、Ignite 2026 カンファレンスで、このメカニズムは開発者がアプリケーションを実行しているデバイスが事前に設定されたセキュリティ要件を満たしているかどうかを確認するのに役立ち、それによってエンタープライズ ソフトウェア、金融サービス、教育プラットフォーム、オンライン ゲームにより信頼性の高いセキュリティを提供できると述べました。
現在、Adobe、Battle.net、1Password などの有名メーカーや教育サービス プラットフォーム Schoolyear を含む 11 社がテスト計画に参加しています。
スクールイヤーは、このインターフェイスを使用して生徒のテスト機器がセキュリティ基準を満たしているかどうかを検証し、それによってオンライン テスト環境の信頼性を高める予定であると述べました。教育業界にとって、これにより、システムのセキュリティ上の欠陥やサードパーティのツールによって引き起こされる試験のリスクを軽減できます。
ゲーム分野では、Battle.net エンジニアリング チームもこのメカニズムの評価を開始しました。ブリザードの担当者は、この新しいシステムは、プレイヤーに追加の運用負担を課すことを避けながら、プラットフォーム全体のセキュリティレベルの向上に役立つと述べました。ただ、同社は将来的に義務化するかどうかについては明らかにしなかった。
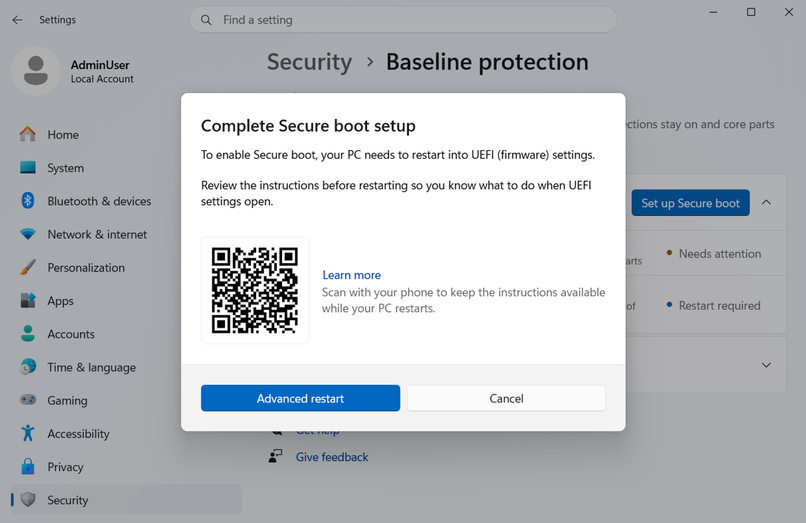
この変更は、Microsoft が Windows エコシステム向けの統一セキュリティ アクセス標準の確立を促進しようとしていることを示しています。サイバー攻撃、不正行為ソフトウェア、悪意のあるドライバーの問題がますます顕著になるにつれ、将来的にはデバイスのセキュリティステータスを動作条件に組み込むソフトウェアやオンラインサービスが増える可能性があります。互換性、パフォーマンス、またはデュアル システム エクスペリエンスを追求するために一部の Windows セキュリティ機能をオフにすることに慣れているユーザーにとって、この傾向は、デバイスを通常に使用する前に、Microsoft が設定したセキュリティ ベースラインを満たすことをデバイスに要求するアプリケーションが増えることを意味する可能性があります。
コメント